2026-09-16 13:43:42 分类:案例研讨
上周跟做装修的发小老陈吃烧烤,他一坐下就唉声叹气。说前阵子给城西一个业主装了四千多的人脸识别智能锁,不到半个月,业主找上门拍桌子。业主出门倒垃圾,风带上门,钥匙手机全落屋里,情急之下找了个街边开锁师傅。师傅掏出来一个巴掌大的破解器,插在门锁的usb接口上,三秒开了。
你家门锁的漏洞,可能已经被挂在暗网卖了
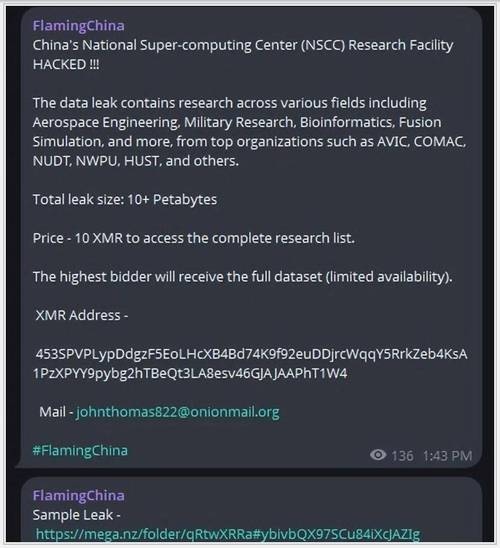 暗网售卖物联网智能门锁漏洞截图
老陈当时不信,自己拿那个破解器试了同品牌另外三个型号,全打开了。后来去网上一搜,吓出一身冷汗。去年工信部对全国主流物联网产品做质量抽测,将近三成的被测产品存在不同程度的安全漏洞。很多漏洞根本不是什么高深的技术问题,就是厂商偷工减料——默认密码不改,固件升级不需要验证,通讯数据不加密,说白了,就是给黑客留了正门。
那个品牌智能门锁的漏洞,暗网上明码标价,五十块钱一份,还包教包会。你花大几千买的“智能家居入口”,在黑客眼里就是个没上锁的牌坊。
不光是门锁,家里连wifi的智能摄像头、扫地机器人、甚至孩子的智能手表,全可能有漏洞。之前浙江警方破过一个案子,犯罪嫌疑人批量抓取存在漏洞的家用摄像头,把直播链接卖出去,一块钱就能看三个月,多少人的私生活被扒得底朝天。说实话,你晚上在家换衣服,都不知道屏幕那边有多少双眼睛盯着。对吧?
真出了事,你连索赔的门都找不到
很多人觉得,不就是个漏洞吗,真出了事我找厂家索赔啊。你想得太简单了。
去年上海有个判例,住户家里智能锁被技术开锁,丢了价值十万的珠宝,把厂家告上法院。最后法院判厂家只担两成责任。为什么?一是你没法直接证明,东西被偷就是门锁漏洞导致的,小偷没抓到,全是推论。二是厂家拿出了证据,说他们早就推送了固件升级提醒,是用户自己没更,责任在用户。
哦,合着全是用户的错?普通人买个锁,谁会天天盯着系统更新?你买个空调会每周查有没有升级包吗?这逻辑就说不通。
 智能门锁技术开锁侵权纠纷庭审现场照片
更坑的是那些小厂商。我前阵子接过来访,一个大姐说她家买的连网智能浴霸,被黑客控制了,大冬天半夜自动开冷风,一家三口全冻感冒,找厂家,人家公司早就注销了,厂房都改卖奶茶店了。你说,你起诉都找不到被告,上哪说理去?
现在的规则,对物联网厂商的要求太松了。卖产品的时候,把“智能”“便捷”吹得天花乱坠,出了安全问题,一句“用户操作不当”就推得干干净净。
法律不能等出了事才补自己的漏洞
 法律不能等出了事才补自己的漏洞
现在所有人都在说物联网是风口,智能家居是未来,可安全这根弦,从厂商到规则,都没绷紧。去年出台的《网络产品安全漏洞管理规定》要求,厂商收到漏洞反馈后,必须72小时内修补严重漏洞。可罚款顶格才几十万,对于一年卖几十亿的大厂来说,还不如一天的广告费,谁会当回事?
不过话说回来,法律本来就应该走在风险前面,不能等出了连环盗窃、出了恶性事件,才想起定规矩。比如能不能要求,所有上市的联网智能设备,强制标注安全服务年限,最少十年,哪怕厂商倒闭,也得有第三方承接漏洞修补,不然不许上市。能不能把举证责任反过来,出了事,厂商证明自己的产品没有漏洞,而不是让老百姓拿着钱到处去找证据。你卖带安全属性的产品,就得担安全责任,天经地义。
普通人能做的,其实也就那点事:别贪几百块的便宜买杂牌子,重要的设备改个复杂密码,别用默认的123456。可凭什么要让用户为厂商的偷工减料买单啊?本来就是你厂商该做的事,最后变成了用户要“提高安全意识”,这不是本末倒置吗?
昨天老陈给我发消息,说他现在给业主装锁,都会额外配一把机械锁芯备用,还得提前跟人说清楚,智能锁图个方便,别全指望它防贼。你说讽刺不?发展了十年的智能家居,绕了一圈,又把安全交回给几十年前的老办法了。
物联网设备的漏洞在产品里,法律的漏洞得赶紧补上。别等所有人都不敢用智能设备了,才想起给风口安个安全刹车。
免责声明:市场有风险,选择需谨慎!此文仅供参考,不作买卖依据。如有侵权请联系删除。
文章名称:智能门锁开锁只需3秒?物联网设备安全漏洞正在啃掉普通人的安全感
文章链接:https://m.wuhanlihunlvshi.com/cases/2035.html
