2026-10-06 19:03:48 分类:案例研讨
去年成都武侯区的小吴找我咨询的时候,声音都在抖。
她下班回家,开门发现屋里被翻得乱七八糟,价值三万多的首饰和刚买的笔记本没了。
警察查了整整一周,最后得出结论:门锁没撬痕,是智能门锁的物联网漏洞被人利用了。
对方用几十块钱买的漏洞工具,十秒就能开门。
太吓人了。
出了事,所有人都在甩锅
小吴买锁的时候,厂商说终身保修,出了问题全管。
真出事了,厂商说:漏洞我们早就发补丁了,你自己没更固件,怪谁?
小吴懵了。她一个做行政的,哪懂什么叫固件更新?买了锁之后从来没弹出过更新提示啊?
找物业,物业说锁是你自己私自换的,原始开发商配的机械锁你不用,我们没义务担责。
找保险公司,盗抢险条款里写了,技术开锁不在理赔范围。
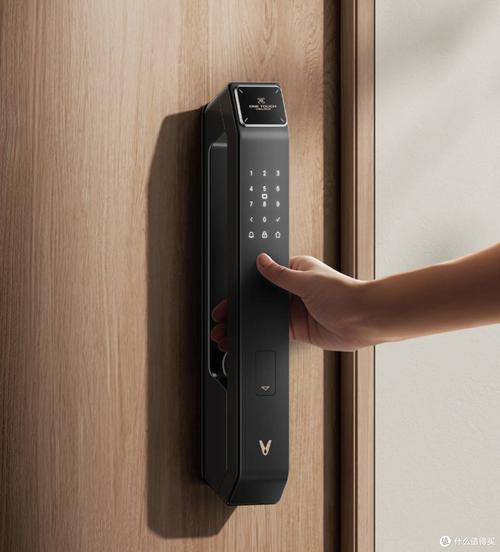 被破解的家用物联网智能门锁实拍
说实话,听到这里我都替她憋气。
普通人买智能设备,就是图方便,谁会天天盯着厂商的官网看有没有补丁?
很多人甚至连自己买的设备连了哪个云,用的什么系统都不知道。
厂商把安全责任全推给用户,这不是耍流氓吗?
不过话说回来,法律现在还真拿这种耍流氓没太多办法。
你家里一半的物联网设备,都在裸奔
别以为只有智能门锁有问题。
你卧室里的智能摄像头,卫生间的智能马桶,客厅的智能电视,甚至门口的智能快递柜,全都是物联网设备,全有可能藏着漏洞。
去年年初,某头部智能家居品牌爆出来,旗下超过120万台家用摄像头存在未授权访问漏洞,任何人只要输对简单的访问地址,就能直接看摄像头拍的内容。
流出的名单里,一半摄像头装在卧室、婴儿房,还有不少装在民宿的客房里。
想想都起鸡皮疙瘩。你在房间里做什么,陌生人在千里之外看得清清楚楚。
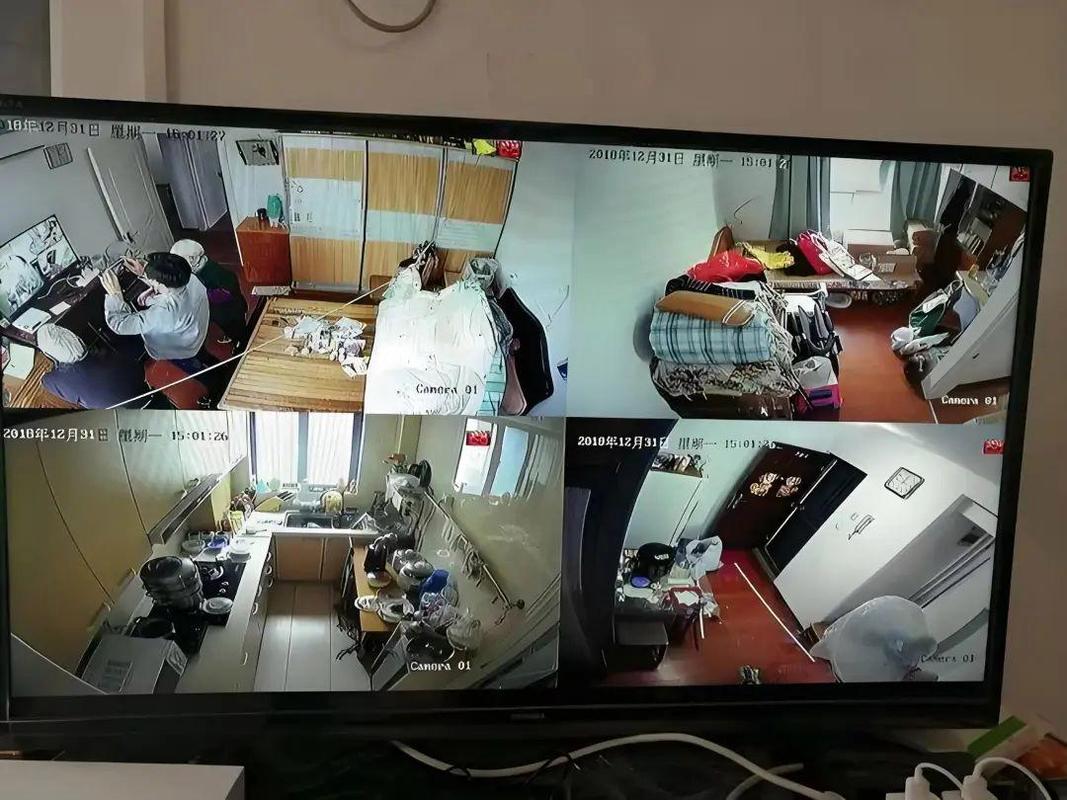 物联网家用摄像头非法访问漏洞后台截图
我之前跟做安全测试的朋友吃饭,他说现在市面上九成以上的中小品牌物联网设备,出厂的时候就留着一堆漏洞,超过80%的设备,售出三年后厂商就停止提供安全更新。
更缺德的是那些小厂商,卖完一批货就直接跑路,公司注销,服务器停了,你想更新都找不到地方更。
这些设备就变成了没人管的“电子孤儿”,洞一直漏着,一直裸奔,直到你家出事。
法律正在追着漏洞跑
 法律正在追着漏洞跑
之前很多人说,法律永远赶不上技术的脚步。这话没错,但现在已经有人踩出第一步了。
去年杭州有过这么个案子,一个博主买了某品牌的智能摄像头,用了大半年,突然发现自己的摄像头被三个陌生的IP地址访问过,查了半天,就是产品的物联网设备安全漏洞导致的。
博主把厂商告上法院,要求赔精神损失费。
放到五年前,这个案子十有八九会因为用户举证不足驳回。
结果这次法院判了,厂商赔了五千块精神损害抚慰金,还被判要免费给所有同型号设备打补丁,告知用户风险。
这是我见过最早几个明确厂商对物联网设备安全漏洞负主要责任的判例。
当然,现在还有一堆问题没解决。
比如,厂商要对售出的设备安全负责到什么时候?十年?五年?现有规则没说清楚。
比如,用户要怎么举证自己的损失是漏洞导致的?鉴定费用谁出?也没有明确说法。
但至少,有人开始认这个账了。
以前出了事都是用户自认倒霉,现在法院开始说,厂商你卖的设备,你就得把安全兜住。
我们总说技术改变生活,可法律不能总在后面擦屁股。
哪天法律能跑在漏洞前面,我们才能真的放心用那些花里胡哨的智能设备,对吧?
免责声明:市场有风险,选择需谨慎!此文仅供参考,不作买卖依据。如有侵权请联系删除。
文章名称:谁在偷看你生活?藏在智能家居里的物联网设备安全漏洞
文章链接:https://m.wuhanlihunlvshi.com/cases/2666.html
