上周帮一个做本地生活小程序的老板应诉,对方主张平台泄露了近3000名用户的手机号,要求精神损害赔偿。
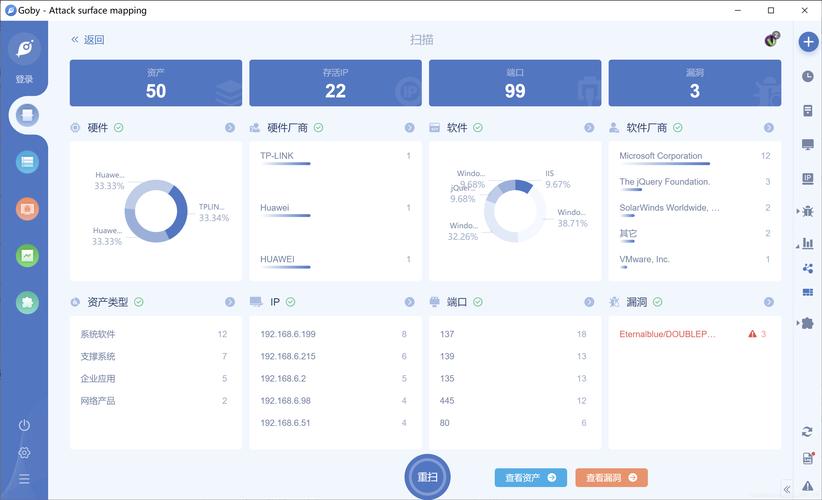
他三个月前跟我拍胸脯打包票,说自己花了两千块找外包做了全量漏洞扫描,绝对不会出问题。
结果开庭的时候才知道,他扫描完的报告直接存在自己电脑桌面上,连个备份都没有,系统提示的支付接口漏洞,他嫌更新麻烦,拖了整整47天没处理。
法条里没写透的义务边界

很多人对网络安全的认知还停留在”我不主动卖用户信息就不算违法”。
错得离谱。
《中华人民共和国网络安全法》第二十二条明确规定,网络产品、服务的提供者发现存在安全缺陷、漏洞等风险时,应当立即采取补救措施,按照规定及时告知用户并向有关主管部门报告。
这里的保护法益根本不是单个用户的隐私,是整个网络空间的公共秩序,还有普通用户对网络服务的基本信任。
最容易被忽略的是权利义务的不对称:普通用户上网只需要尽基本的注意义务,比如不点陌生链接、不随便填银行卡号,但只要你是网络运营者——不管是做小程序、开网店、甚至只是做个有粉丝群的自媒体号,法律给你的注意义务是远高于普通人的。你没有主动侵权的故意没用,只要你没尽到法定的防御义务,出了事就要担责。说直白点,你就算没拿用户的信息赚过一分钱,只要漏了,就要赔。
两个真实案例的对撞
先看第一组对比。
A是某区域型生鲜电商,2022年发现用户收货地址的数据库存在未授权访问漏洞,当天就完成了系统补丁更新,给所有近半年有过下单记录的用户发了提醒短信,同步把处置记录报备给了属地网安部门。后来有个用户因为自己没及时更新APP,导致绑定的支付账号被刷了1200块,起诉要求平台全额赔偿。法院最后判平台无责。
B是同赛道的一家小型水果配送店,同样发现了数据库漏洞,老板觉得自己店一共才2000多个用户,黑产根本看不上,拖了12天没处理,结果被黑产爬走了全部用户的手机号和收货地址,最后不仅要给每个用户赔50块的精神损害抚慰金,还被网安部门罚了12万。
再看第二组对比。
C是做本地探店的自媒体号,每次收集粉丝的手机号用于活动兑奖,都会单独设置”同意用于本次活动联系”的勾选框,默认是不选中的,收集到的信息存在加密的表格里,活动结束半个月就全部删掉。两年下来从来没收到过任何投诉。
D是同类型的探店号,收集信息的时候用了默认勾选的”同意将信息共享给合作餐饮商家”,虽然从来没主动把信息卖给第三方,但是因为默认勾选违反了知情同意的法定要求,被市场监管局罚了2万。
这两组案例的核心区分变量从来不是你有没有”故意作恶”,有没有针对可控的安全风险,履行事前告知或事后补救的法定程序。
藏在数据里的多数人误区
据中国裁判文书网2021-2024年公开的涉网络安全民事纠纷案件统计,68%的被告是员工规模在10人以下的中小微网络运营者,也就是大家常说的小商家、小平台、小自媒体号。
他们败诉的原因出奇一致:根本不知道自己属于《网络安全法》规定的网络运营者范畴,觉得网络安全是阿里、腾讯这种大厂要操心的事,自己那点用户信息根本入不了黑产的眼。
2023年有个做社区团购小程序的老板,因为没给用户的收货信息做加密处理,被爬走了1.1万条用户数据,最后法院判他赔偿每个用户50元的精神损害抚慰金,加上公证费、律师费,一共赔了67万。我算过他那个小程序上一年的纯利润,也就72万。
真的亏。换谁谁不心疼?
别侥幸。
每个季度最后一周的周五,把平台收集的所有用户信息字段列成清单,存到加密的云盘里,每一项标注清楚收集的具体用途,找第三方机构做一次全量漏洞扫描,把扫描报告打印出来盖公章,和清单一起存到纸质档案柜里。
只要后台收到系统推送的漏洞告警,当天就给所有可能受影响的用户发手机短信——别只靠APP推送,很多人早就关了非必要的推送权限,同步把漏洞情况、处置进度截图上传到属地网安部门的公众举报平台,存好上传的记录截图。
真出了信息泄露的事,第一时间把后台所有的操作日志、访问记录全部备份到离线硬盘,别手欠删日志。把泄露的时间范围、涉及的用户规模、已经采取的补救措施整理成书面说明,主动给每个受影响的用户发一条致歉短信,所有的沟通记录全部存好,别为了私了随便给用户打巨额赔偿的欠条。
本内容仅供法律信息参考,不构成委托关系,不构成对裁判结果的任何形式承诺。
