上个月在广州天河的一家冰室见老陈。他面前的冻柠茶放了三个小时,冰全化了,苦得像他那张脸。他做了三年数字藏品,没赚到大钱,上个月刚攒够130万的分润,放进自己发的分销项目智能合约里,不到二十四小时,全没了。
转出去的钱,为什么找不回来?
他找圈里做区块链安全的朋友查了三天,终于搞明白怎么回事:项目用的开源合约模板,藏着一个没被发现的重入漏洞,被黑客反复调用提款函数,把合约里的钱全扫走了。最后钱转到了一个没有任何实名信息的匿名地址,再也追不到流向。
报警。警察很客气,做了整整三页笔录,最后说这种案子,跨链跨地域,连对方是谁都查不到,只能先挂着慢慢等。找发行平台,平台客服说智能合约是部署在公链上的,我们管不了代码,自动执行的,链上数据不可篡改,我们也冻不了人家的地址。找外包写代码的团队,人家说我就是照着开源模板改的需求,谁能想到模板藏着漏洞?概不负责。
老陈挠着头跟我说,我活了四十岁,第一次遇到这种事——钱没了,连找谁赔都不知道。
漏洞到底是谁的锅?现在法律说不清楚
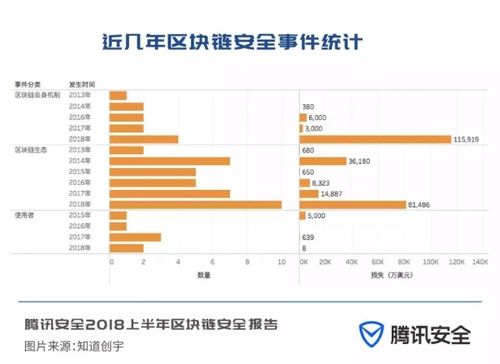
老陈这件事,真不是什么极端个例。我翻过去一年国内的区块链安全报告,光是公开披露的区块链智能合约漏洞攻击事件,总损失就超过了二十个亿。大项目有风险准备金、有基金会扛着,小项目像老陈这种,创始人直接卖房发工资跑路的,一抓一大把。
现在最尴尬的,就是责任划分说不清楚。你说智能合约算合同?那按民法典,格式条款有漏洞,提供条款的一方本来就要担责对吧?但圈里所有人都跟你说,代码全公开在链上,你自己没看,怪谁?你说写代码的侵权,那审计机构做了安全检测没查出漏洞,要不要赔?平台上线项目之前,有没有义务帮用户把好安全这道关?
这些问题,翻遍现行的法条,都找不到一个斩钉截铁的答案。毕竟区块链跑的太快,新玩法三个月换一轮,立法哪跟得上啊。
别拿“代码即法律”当挡箭牌
说实话,我最烦圈里人张口闭口就是代码即法律。说什么去中心化就是去监管,出了事都是用户自己承担风险。说白了,这就是耍流氓。赚了钱揣进自己口袋,出了事就推给代码推给链,哪有这么好的事?
普通人买你发的数字藏品,投你的链上项目,难道还要先去学三个月Solidity开发,自己审计一遍几百行代码再掏钱?就像你去超市买牛奶,难道还要自己先送去检测机构测有没有三聚氰胺?这话说得通吗?
不过话说回来,已经有法院在慢慢摸路子了。去年杭州互联网法院判过一个类似的案子,用户把数字资产存在平台托管的智能合约里,因为漏洞被盗,法院明确认了平台的安全保障义务,判平台赔了用户八成损失。
这其实就是个很清楚的信号:不管你是不是去中心化,不管你说代码多神圣,只要你从这个生意里赚了钱,你就得担起对应的责任。别拿新概念当挡箭牌,法律不认这个。
老陈现在还在跑,找律师,找平台,找监管反映。他说我不指望能把130万全找回来,我就想有个说法。我一个小老百姓,踩了新东西的坑,总得有地方说理吧。
其实哪止区块链啊,所有新出来的东西都是这样。技术跑的太快,法律就像第一次踩在陌生土地上学走路的人,歪歪扭扭,摔好几次才能踩稳步子。但不能因为路是新的,就让摔下去的人白摔,对吧?
